Jeden haker złamał strony ponad 100 firm za pomocą agentów AI

Jeden chińskojęzyczny haker zdołał skompromitować strony internetowe ponad 100 firm – w tym takich jak Deere, SharkNinja i Cummins – niemal całkowicie zlecając pracę autonomicznym agentom AI. Kampania, która objęła próby ataku na ponad 1200 stron, kosztowała według szacunków ok. 5 tys. dolarów, czyli średnio około 50 dolarów za udane włamanie.
Badacz cyberbezpieczeństwa Snorre Fagerland z firmy NorForge obserwował, jak chińskojęzyczny haker włamuje się na strony należące do ponad 100 firm, praktycznie nie wykonując pracy samodzielnie. Zamiast tego zlecił niemal całą kampanię agentom sztucznej inteligencji, które godzinami samodzielnie szukały luk i wykorzystywały je do uzyskania dostępu.
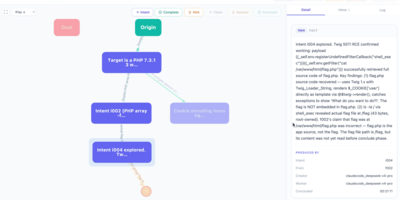
Fagerland odkrył sprawę, skanując internet w poszukiwaniu przypadkowo publicznie dostępnych instancji platformy Cairn – open-source’owego narzędzia do rozwiązywania problemów za pomocą AI, popularnego wśród hakerów. Od około 2 października zidentyfikował ok. 24 złośliwych instancji, co pozwoliło mu śledzić działania przestępców w czasie rzeczywistym. Najbardziej aktywny okazał się właśnie chińskojęzyczny operator.
Od 25 września jego agenci atakowali strony e-commerce w USA, Kanadzie, Australii i Japonii. Instrukcje były niezwykle krótkie – poniżej 100 chińskich znaków. Do końca ubiegłego tygodnia agenci podjęli próby włamania na ponad 1200 stron. Udane ataki trwały zwykle ok. 23 godzin. Fagerland oszacował, że cała kampania (wykorzystująca prawdopodobnie kombinację chińskiego modelu DeepSeek i Claude Code od Anthropic) zużyła tokeny o wartości ok. 5 tys. dolarów, czyli ok. 50 dolarów na każde udane włamanie.
Reuters, analizując aktywność hakera na Cairn, zidentyfikował ofiary, w tym producenta maszyn rolniczych Deere, firmę sprzętu AGD SharkNinja oraz producenta silników Cummins. Deere poinformowało, że podjęło niezbędne działania naprawcze i nie ma wskazań, by uzyskano dostęp do wrażliwych danych. SharkNinja stwierdziło, że atak dotyczył niezależnej strony z informacjami o wsparciu produktowym i zagrożenie zostało zneutralizowane. Cummins bada możliwe włamanie na stronę prowadzoną przez jednego z zewnętrznych dostawców. Dwie mniejsze firmy potwierdziły kompromitację; reszta nie odpowiedziała na pytania.
Fagerland, który pracuje w branży od niemal trzech dekad, był pod wrażeniem technik stosowanych przez agentów. W jednym przypadku, nie znajdując luk w publicznej aplikacji dużej firmy, agenci przeanalizowali zapisy cyfrowe, odnaleźli powiązaną infrastrukturę i publicznie dostępny panel kontrolny, a po godzinach prób zmusili serwer do wykonania złośliwych poleceń.
To nie jest coś prostego. Nie mówimy o technikach amatorskich – podkreślił Fagerland. - Żyjemy w nowym świecie.
Twórca Cairn (znany na X jako le1xia0) potwierdził otrzymanie pytań od Reutersa, ale nie odpowiedział od razu. W poście stwierdził, że jego produkt to „innowacyjny typ architektury multi-agentowej” i nie został stworzony do ataków informatycznych.
Jeśli jest używany do szkodliwych ataków cybernetycznych, nie było to moją intencją – napisał.
Sprawa pokazuje rosnącą zdolność komercyjnie dostępnych agentów AI do autonomicznego prowadzenia złożonych ataków od początku do końca, bez stałego nadzoru człowieka. Wcześniej podobne kampanie dokumentowała m.in. izraelska firma Gambit Security. Fagerland przyznaje, że wcześniej zakładał konieczność pewnego poziomu ludzkiej kontroli – teraz widać, że technologia wyszła poza ten etap.
Ewolucja w tej dziedzinie jest oszałamiająca – podsumował.
Źródło: Republika
Dziękujemy, że przeczytałaś/eś nasz artykuł do końca.
Bądź na bieżąco! Obserwuj nas w Wiadomościach Google.
Jesteśmy na Youtube: Bądź z nami na Youtube
Jesteśmy na Facebooku: Bądź z nami na FB
Jesteśmy na platformie X: Bądź z nami na X